Дополнено и актуализировано 30 сентября 2026 года. Первая версия памятки опубликована в 2016 году. Контроль над доменом и хостингом остаётся основой; ниже добавлены защита аккаунтов, работа с подрядчиками, резервное копирование и порядок действий при инциденте.
Безопасность бизнеса и контроль над его цифровыми ресурсами — один из принципов нашей работы. Когда сайт компании приходит к нам на обслуживание, мы проверяем, кто управляет доменом и хостингом, и согласуем необходимые рабочие доступы. Подрядчику следует выдавать отдельную учётную запись с нужными правами, если сервис это позволяет; основной аккаунт и способы его восстановления остаются под контролем клиента.
Делаем мы это для того, чтобы:
- удостовериться, что компания полностью имеет возможность распоряжаться своим виртуальным имуществом: доменом и самим сайтом.
Без этой информации мы не можем начать работу; - убедиться в том, что сам домен принадлежит непосредственно компании или ее владельцу.
Казалось бы очевидно, что домен должен быть зарегистрирован на владельца или компанию. Однако, регулярно мы сталкиваемся с тем, что разработчики регистрируют домены на себя не из корыстных целей, а просто им так удобнее. Хотя вариант с возможностью максимально привязать клиента к своей компании тоже не исключен.
Данная заметка как раз пишется по горячему случаю с нашим новым клиентом, который пришел к нам на комплексное обслуживание и у которого нет никакой информации об управлении собственным сайтом. Поскольку предыдущие разработчики канули в небытие и признаков жизни не подают, а хостинг-провайдер информации не предоставляет - восстановить полный контроль над сайтом не представляется возможным. В итоге нам придется полностью переделывать сайт, чтобы иметь возможность развивать данного клиента, что будет стоить ему потерянного времени, упущенной прибыли и лишней головной боли.
Поэтому, когда мы разрабатываем сайты и регистрируем под них домены, мы оформляем все доступы и регистрационные документы на клиентов, чтобы у них не возникло описанной ситуации в будущем.
Чек-лист по контролю своего сайта
Сделали вам небольшой чек-лист памятку, что нужно проверить, чтобы убедиться, что ваш сайт в безопасности и вы имеете полный контроль над ним:
Проверка домена:
- Есть ли у вас адрес сервиса, на котором зарегистрирован домен (адрес вашего сайта).
- Есть ли у ответственного сотрудника доступ к аккаунту через защищённый менеджер паролей и возможность пройти дополнительную проверку входа.
- Имея на руках эти данные, войдите в личный кабинет и лично убедитесь, что домен зарегистрирован на ваши паспортные данные или вашу компанию.
- Проверьте актуальность контактной информации (email, телефон), которые могут потребоваться для восстановления пароля к личному кабинету.
- Проверьте фактическую дату окончания регистрации домена, включите автопродление и уведомления, убедитесь, что средств и рабочего способа оплаты достаточно. Добавьте независимое напоминание до окончания срока. Пополнение баланса само по себе не означает, что домен уже продлён: подтвердите новую дату в кабинете регистратора.
Проверка хостинга, доступа к админ-панели сайта и его исходному коду:
- Есть ли у вас адрес хостинг-провайдера, на котором физически располагается ваш сайт.
- Есть ли у ответственного сотрудника доступ к аккаунту через защищённый менеджер паролей и возможность пройти дополнительную проверку входа.
- Имея на руках эти данные, войдите в личный кабинет и лично убедитесь, что это доступ именно к вашему сайту.
- Убедитесь, что вы можете сделать полную копию файлового содержания сайта, а также сделать копию базы данных.
- Проверьте актуальность контактной информации (email, телефон) и то, что именно вы являетесь владельцем аккаунта, чтобы в случае "форс-мажора" вы могли восстановить доступ к этому аккаунту и получить контроль над сайтом.
- Раз уж зашли в личный кабинет заодно убедитесь, что функционал личного кабинета предполагает ежедневное автоматическое создание резервных копий вашего сайта.
- Проверку проводите без случайных изменений настроек. Необходимые изменения согласуйте с ответственным специалистом, подготовьте резервную копию и возможность отката.
Если информация, которую вы получили, вас устраивает, то все отлично!
Если нет, то надо разобраться, что именно вас не устраивает и что вы хотите сделать.
P.S. Если нужна помощь с проверкой доступов и защитой сайта, позвоните в Brandmaker: +7 (8332) 21-56-75.
1. Защитите аккаунты и почту восстановления
Для регистратора, хостинга, CMS и почты используйте разные длинные пароли и храните их в менеджере паролей. Включите многофакторную аутентификацию (MFA), где она поддерживается. Это уменьшает риск входа по украденному паролю; ключи безопасности или passkeys с защитой от фишинга предпочтительны, если сервис их предлагает.
Сохраните резервные коды отдельно от основного устройства, в защищённом месте, доступном ответственному владельцу. Проверьте процедуру восстановления заранее: потеря телефона не должна лишить компанию управления доменом. Не оставляйте почту восстановления только у подрядчика или бывшего сотрудника.
Проверяйте письма о продлении и блокировке: открывайте кабинет по сохранённому адресу, а не по подозрительной ссылке. Никому не сообщайте коды входа и восстановления.
2. Проверьте права на домен и его настройки
Администратор домена, контактные данные и документы должны соответствовать принятой в компании схеме владения. Назначьте ответственного за продление и резервного сотрудника. Контроль подтверждайте данными кабинета и документами, а не только публичной регистрационной записью.
Включите уведомления об изменениях контактных данных, DNS и переносе домена. Если регистратор и доменная зона поддерживают блокировку переноса, проверьте её состояние. Не применяйте настройки из инструкций другой зоны автоматически: для .ru/.рф и международных зон порядок действий может различаться.
Сохраните перечень действующих DNS-записей и их назначение: сайт, почта, подтверждения сервисов. Меняйте их по согласованному плану с возможностью отката. Неверная запись может отключить не только сайт, но и корпоративную почту.
3. Выдавайте подрядчикам отдельные доступы
По возможности каждому сотруднику и подрядчику создавайте именную учётную запись. Выдавайте только необходимые права и ограничивайте срок действия. Для редактирования статьи обычно не нужен полный доступ к серверу или управлению доменом.
Ведите закрытый реестр: сервис, владелец аккаунта, назначение доступа, ответственный и дата проверки. Пароли, резервные коды и ключи храните в защищённом хранилище, а не в общей таблице или переписке.
После завершения работ отключайте лишние аккаунты и отзывайте ключи, токены и сессии. Если подрядчик знал общий пароль, замените его и проверьте способы восстановления. При передаче сайта получите файлы, базу, конфигурацию, инструкции и доступы к необходимым внешним сервисам.
4. Делайте копии, из которых можно восстановиться
Резервная копия сайта должна включать файлы и базу данных; отдельно учитывайте необходимые настройки и загруженные пользователями материалы. Определите допустимую потерю данных: для часто меняющегося магазина ежедневной копии может быть недостаточно.
Храните независимую копию вне основного хостинга, с отдельными правами доступа. Один взломанный аккаунт не должен позволять удалить и сайт, и все его копии. Для важных данных предусмотрите отключённую или неизменяемую копию.
Проверяйте успешность заданий и периодически восстанавливайте сайт в закрытой тестовой среде. Убедитесь, что открываются страницы, доступны файлы и база, а внешние интеграции учтены. Тестовую копию не допускайте к реальным рассылкам и платежам. Запишите дату проверки и время восстановления.
5. Обновляйте сайт и используйте защищённые соединения
Назначьте ответственного за обновления CMS, расширений, тем и серверного программного обеспечения. Неиспользуемые компоненты удаляйте. Используйте поддерживаемые версии и проверенные источники; обновления сначала проверяйте на тестовой копии с резервной копией и планом отката.
Проверьте HTTPS, действительность сертификата и его автоматическое продление. На страницах не должно быть загрузки небезопасных ресурсов по HTTP. HTTPS защищает соединение, но сам по себе не подтверждает безопасность кода и аккаунтов.
Для передачи файлов используйте SFTP или FTPS, если хостинг их поддерживает: обычный FTP не шифрует учётные данные и содержимое. Секреты, базы, резервные копии и служебные файлы храните вне публичного корня. Настройки защиты сервера проверяет специалист с учётом используемой платформы.
6. Контролируйте признаки проблем
Настройте уведомления о недоступности сайта, ошибках резервного копирования и истечении сертификата. Периодически проверяйте администраторов, подключения внешних сервисов и последние изменения. Владелец должен знать, кто получает уведомление и кто действует при проблеме.
Следите за неожиданными редиректами, чужими страницами, изменениями платёжных реквизитов и предупреждениями поисковых систем. Отсутствие предупреждений не доказывает, что сайт безопасен. При подозрении на взлом нужна проверка файлов, базы и доступов.
7. Подготовьте план на случай взлома
Заранее сохраните контакты хостинга, регистратора и ответственного специалиста вне сайта. Определите, кто принимает решение о временном ограничении доступа и кто сообщает клиентам о сбое.
При обнаружении инцидента сохраните доступные журналы и сведения об изменениях; не удаляйте доказательства вслепую. С доверенного устройства защитите ключевые аккаунты и ограничьте скомпрометированные доступы. Дальнейшие действия согласуйте со специалистом и провайдером.
Определите причину и масштаб инцидента, устраните уязвимость и восстанавливайте проверенную чистую версию. Простое восстановление старой копии без устранения причины может привести к повторному взлому. Отзовите скомпрометированные ключи, токены и сессии, затем проверьте сайт и внешние интеграции.
Если затронуты данные клиентов, вместе с ответственными специалистами оцените обязанности по уведомлению и необходимые меры. После восстановления зафиксируйте причину, выполненные действия и изменения, которые предотвратят повторение.
Что проверить в первую очередь
Начните с четырёх вещей: компания контролирует домен и хостинг; ключевые аккаунты и почта защищены; есть независимая резервная копия; восстановление из неё проверено. Затем разберите доступы подрядчиков, обновления и мониторинг. Чек-лист помогает организовать работу, но не заменяет технический аудит конкретного сайта.
Источники для дальнейшей проверки
NCSC: резервное копирование для небольших организаций
Вопросы и ответы
Как узнать, где зарегистрирован домен?
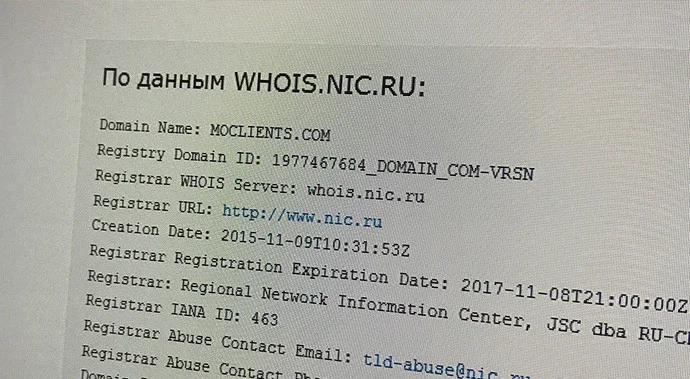
Проверьте регистратора через официальный сервис регистрационных данных доменной зоны или сведения в кабинете. Для международных доменов общего назначения используется RDAP; порядок для .ru/.рф уточняйте у регистратора и оператора зоны. Имя и email администратора могут быть скрыты в публичной выдаче, поэтому право управления подтверждайте кабинетом и документами. Скриншот публичной записи не заменяет такую проверку.
Как переоформить домен на другого человека или компанию?
Сначала уточните текущий порядок у своего регистратора для конкретной доменной зоны и статуса участников. Обычно требуется подтверждённое волеизъявление текущего администратора и идентификация нового; способы подтверждения и документы различаются. Не считайте личный визит или нотариальное заверение обязательными для каждого случая. Смена администратора и перенос домена к другому регистратору — разные операции. После завершения проверьте данные администратора, доступ к кабинету и контакты восстановления.
Как узнать, на каком хостинге находится сайт?
Начните с договора, счетов, переписки и кабинета провайдера. DNS и IP помогают понять, куда направлен трафик, но могут показывать CDN, прокси или внешний защитный сервис вместо фактического хостинга. Поэтому по одной DNS-проверке нельзя надёжно установить место хранения файлов и базы. Уточните у ответственного разработчика провайдера и аккаунт, затем проверьте доступ к файлам, базе и резервным копиям.
Материал опубликован: 22 нояб. 2016 г.